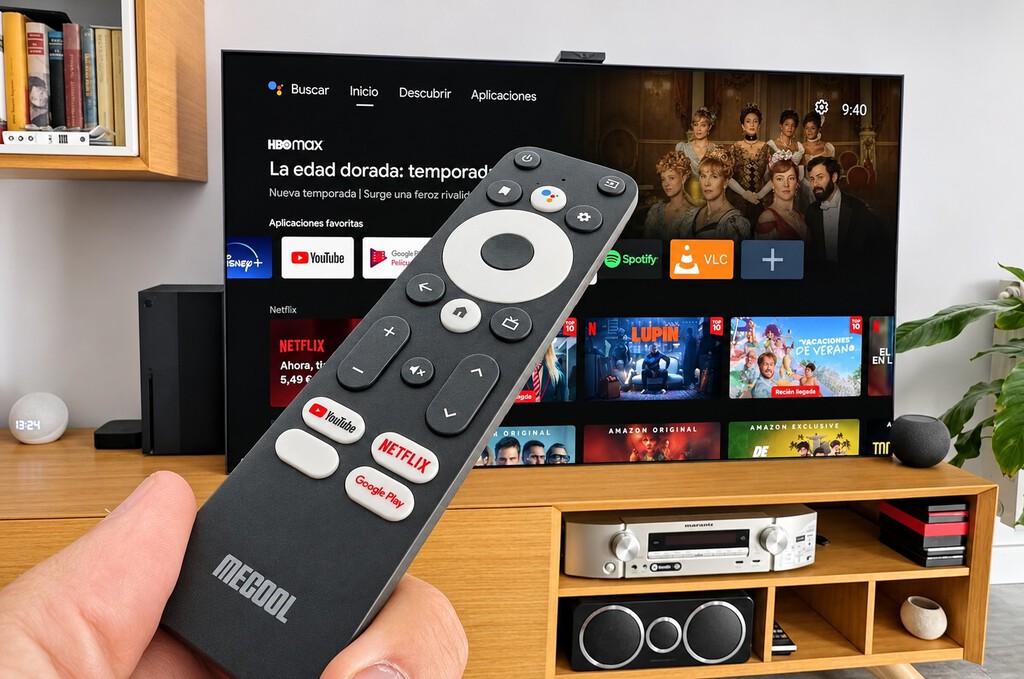
En muchas ocasiones hemos contado cómo hacerse con un TV Box es una excelente alternativa para convertir un televisor en una Smart TV o darle una segunda vida cuando su sistema operativo o su hardware empiezan a flaquear. Pero un caso como este obliga, con malware de por medio, a mirar con más cuidado qué aparato conectamos a la tele: Google ha desmantelado una red que comprometía más de 1,3 millones de dispositivos mediante una puerta trasera instalada de fábrica.
Y ojo, porque no se trata de las sospechas de un usuario que ha compartido sus experimentos en X. Ha sido la propia Google la que ha publicado una investigación que señala directamente a Videostrong Technology, fabricante de los dispositivos MECOOL.
Una puerta trasera abierta

Estamos acostumbrados a encontrar en Amazon, AliExpress y otras plataformas TV Box con Android a precios muy bajos. Son aparatos que permiten montar un centro multimedia con solo conectarlos al televisor mediante HDMI. De hecho, yo mismo llegué a probar uno de MECOOL, una de las marcas que ahora están en el ojo del huracán.
Como recogen en Android Authority, Google ha detallado en su blog cómo funcionaba XCPE. La compañía atribuye con un alto grado de confianza a Videostrong el desarrollo, despliegue y explotación de esta puerta trasera para obtener beneficios económicos.
“Consideramos con alta probabilidad que la puerta trasera y la red de bots fueron desarrolladas, desplegadas y operadas intencionalmente con fines de lucro por Videostrong Technology Co., un fabricante de equipos originales (OEM) y fabricante de diseño original (ODM) de Android”
El negocio consistía en vender acceso a los dispositivos infectados a otros grupos, que podían utilizarlos para cometer fraude publicitario, instalar más malware o aprovechar la conexión a Internet de sus propietarios sin su conocimiento.

El problema venía de fábrica. No hacía falta que el usuario descargase una aplicación sospechosa. La puerta trasera estaba incorporada al software de los aparatos afectados y permitía cargar otros componentes maliciosos. Google documentó capturas de pantalla, extracción de información de cuentas, introducción de pulsaciones de teclado y ejecución de comandos a distancia.
La compañía ha roto sus relaciones con Videostrong y le ha prohibido fabricar nuevos dispositivos con aplicaciones de Google precargadas. También asegura haber reforzado los controles que el fabricante había conseguido esquivar.
La intervención va más allá de XCPE. Google estima que las medidas contra la infraestructura de los grupos asociados cortarán también su acceso a, al menos, otros diez millones de dispositivos comprometidos. Es una cifra adicional vinculada a esas otras redes, no el número de aparatos infectados por XCPE.
Para quienes tengan un MECOOL en casa, sigue faltando información: la publicación no ofrece una lista completa de modelos afectados y no permite afirmar que todos estén infectados.
¿Y qué podemos hacer como usuarios? Como medida de precaución, se puede desconectar el aparato de Internet y cambiar desde otro dispositivo las contraseñas utilizadas en él. Conviene aclarar que estas son recomendaciones preventivas, no instrucciones expresas de Google en ese comunicado.
Tampoco conviene dar por hecho que restaurarlo de fábrica resolverá el problema: Google explica que la puerta trasera puede reinstalarse al reiniciar desde una partición del propio dispositivo. Desmantelar la infraestructura que la controlaba no equivale a haber eliminado el software malicioso de cada aparato.
En Xataka SmartHome | Tu router también puede tener virus y malware: así puedes comprobarlo y eliminarlos
–
La noticia
Google desmantela una red de aparatos con Android TV con malware de fábrica: más de 1 millón infectados y señala al fabricante de MECOOL
fue publicada originalmente en
Xataka Smart Home
por
Jose Antonio Carmona
.